ফোনের সিম চুরি করে কোটি ইউরো লুট


ভোরের নিস্তব্ধতায় ফোনের নেটওয়ার্ক উধাও। মাত্র এক-দুই ঘণ্টায় খালি হয়ে গেল ব্যাংক হিসাব ও ক্রিপ্টো ওয়ালেট। একটি চুরি করা সিমকার্ড দিয়েই ইউরোপ জুড়ে লুট হয়েছে কোটি কোটি ইউরো। লিখেছেন আখলাকুজ্জামান অনিক
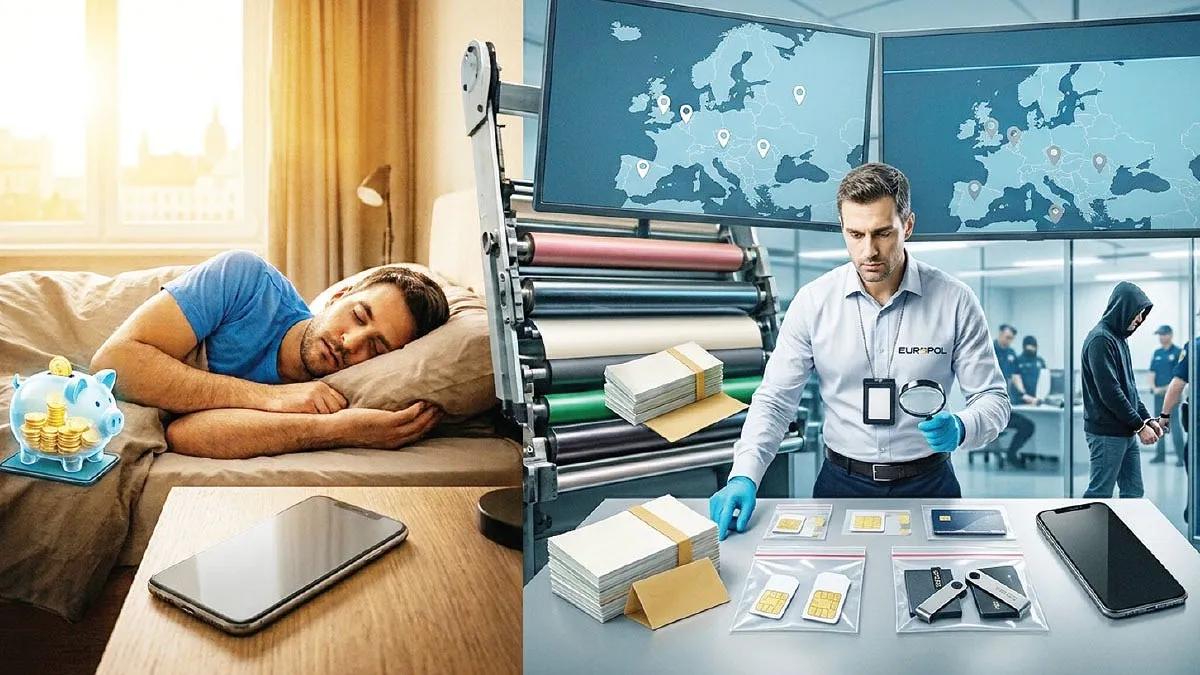
শীতের এক ভোর। ইউরোপের কোনো এক শান্ত শহরে ঘুম ভেঙে ফোনের দিকে তাকিয়ে একজন মানুষ দেখলেন, ফোনের স্ক্রিনটি সম্পূর্ণ ফাঁকা— নেটওয়ার্কের একটি দাগও নেই। কল যাচ্ছে না, কোনো বার্তা কিংবা নোটিফিকেশন আসছে না। প্রথমে মনে হতে পারে, এটি নিছক কোনো সেল টাওয়ারের সাময়িক কারিগরি ত্রুটি। কিন্তু তিনি যেটি জানতেন না, সেটি হলো তার হাতের ফোন নম্বরটি বহুদূরে বসে থাকা কোনো সাইবার অপরাধীর দখলে চলে গেছে। আর তার ব্যাংক হিসাব থেকে একে একে উধাও হয়ে যাচ্ছে ঘাম ঝরানো আয়ের সমস্ত সঞ্চয়।
সাইবার অপরাধের এই আধুনিক ও মারাত্মক কৌশলের নাম ‘সিম সোয়াপিং’ বা সিম হাইজ্যাকিং। অপরাধীরা প্রথমেই তাদের টার্গেট করা ব্যক্তির ব্যক্তিগত তথ্য সংগ্রহ করতে শুরু করে। নাম, জন্মতারিখ, বাড়ির ঠিকানা, ব্যাংকের তথ্য— এসব গোপনীয় নথি সাধারণত ফিশিং ইমেইল, ভুয়া ওয়েবসাইট বা বিভিন্ন মাধ্যম থেকে ঘটে যাওয়া ডেটা ফাঁসের মাধ্যমে অপরাধীদের হাতে পৌঁছায়। এরপর শুরু হয় আসল কারসাজি। অপরাধীরা টেলিকম অপারেটরের কল সেন্টারে সরাসরি ফোন করে গ্রাহক সেজে বসে কিংবা কোনো কোনো ক্ষেত্রে ভেতরের কোনো অসৎ কর্মীকে মোটা অঙ্কের উৎকোচ বা ঘুষ দেয়।
ইউরোপোলের ভাষ্য অনুযায়ী, এ ধরনের সংঘবদ্ধ অপরাধে প্রায়ই কোনো দুর্নীতিগ্রস্ত ভেতরের লোক বা সুকৌশলী সোশ্যাল ইঞ্জিনিয়ারিংয়ের মাধ্যমে টেলিকম অপারেটরকে বোকা বানিয়ে সিম বদল বা পোর্ট করিয়ে নেওয়া হয়। একবার টার্গেটেড নম্বরটি অপরাধীদের নতুন সিমকার্ডে সচল হয়ে গেলেই ব্যাংকের সমস্ত ওটিপি বা এসএমএস কোড সোজা তাদের ফোনে চলে যায়। আর ঠিক তখনই ডিজিটাল বা ব্যাংকিং ভল্টের দরজাগুলো খুব নিঃশব্দে খুলে যায়।
এই ভয়াবহ অপরাধের বিস্তার যখন ইউরোপের বিভিন্ন দেশে আশঙ্কাজনকভাবে বাড়তে থাকে, তখন তা আইন প্রয়োগকারী সংস্থার নজরে আসে। ২০২০ সালের মার্চে ইউরোপোলের সরাসরি সমন্বয়ে স্পেন ও রোমানিয়ায় একযোগে সাঁড়াশি অভিযান চালানো হয়। স্পেনের বেনিদর্ম, গ্রানাদা ও ভায়াদোলিদে পরিচালিত এ অভিযানে দুটি চক্রের মোট ২৬ জন অপরাধীকে হাতেনাতে গ্রেপ্তার করা হয়। শুধু স্পেনের স্পটগুলো থেকেই ৩০ লাখ ইউরোর বেশি চুরির সুনির্দিষ্ট অভিযোগ ছিল তাদের বিরুদ্ধে। আটকদের বয়স ছিল ২২ থেকে ৫২ বছরের মধ্যে এবং তাদের নাগরিকত্ব ছিল অত্যন্ত বৈচিত্র্যময়— ইতালি, রোমানিয়া, কলম্বিয়া ও স্পেনের নাগরিকরা এই চক্রের সঙ্গে যুক্ত ছিল।
এরপর আসে বহুল আলোচিত দ্বিতীয় অভিযান, যার নাম দেওয়া হয়েছিল ‘অপারেশন স্মার্ট ক্যাশ’। রোমানিয়া ও অস্ট্রিয়ার পুলিশ যৌথভাবে টানা আট মাস সতর্কতার সঙ্গে এই চক্রের গতিবিধি পর্যবেক্ষণ করে। পরে রোমানিয়ার নানা শহরে আকস্মিক অভিযান চালিয়ে আরও ১৪ অপরাধীকে পাকড়াও করা হয়। এই চক্রের বিরুদ্ধে মূল অভিযোগ ছিল, তারা অস্ট্রিয়ায় শতাধিক সুনির্দিষ্ট হামলা চালিয়ে প্রায় ৩৫ লাখ ইউরো অবৈধভাবে আত্মসাৎ করেছে।
২০২১ সালের ফেব্রুয়ারিতে গণমাধ্যমে এলো আরও চাঞ্চল্যকর ও বড় আকারের খবর। যুক্তরাজ্য, বেলজিয়াম ও মাল্টায় যৌথ অভিযান চালিয়ে আরও ১০ জনকে গ্রেপ্তার করা হয়। এই চক্রের অপরাধের মাত্রা ছিল আরও বহু গুণ বেশি। অভিযোগ ছিল, তারা মার্কিন প্রভাবশালী ব্যক্তিত্ব, নামি ক্রীড়াবিদ ও গায়কদের ফোন হাইজ্যাক করে ১০ কোটি ডলারের বেশি ক্রিপ্টোকারেন্সি বা ডিজিটাল মুদ্রা হাতিয়ে নিয়েছে। প্রভাবশালী ও সেলিব্রেটিরা এ হামলার শিকার হলেও তাদের অনেকের নাম নিরাপত্তার স্বার্থে প্রকাশ করা হয়নি।
তবে এই পুরো অপরাধ প্রক্রিয়ায় শুধু আর্থিক ক্ষতিই শেষ কথা নয়। একটি মোবাইল নম্বর অপরাধীর হাতে চলে যাওয়ার অর্থ হলো ভুক্তভোগীর ইমেইল, সোশ্যাল মিডিয়ার ব্যক্তিগত অ্যাকাউন্ট এবং ক্রিপ্টো ওয়াকেটের দরজা সম্পূর্ণরূপে উন্মুক্ত হয়ে যাওয়া।
টেলিকম কোম্পানিগুলোর জন্যও এটি একটি বিরাট আস্থার সংকট। গ্রাহকদের বিশ্বাসে ধরে ফাটল, এমনকি এ ঘটনার জেরে কোম্পানিগুলোকে নিয়ন্ত্রক সংস্থার কঠোর তদন্তের মুখোমুখি হতে হয়।