পিএইচপি প্রোগ্রামিং ভাষায় ত্রুটি, বেশি ঝুঁকিতে বেসরকারি প্রতিষ্ঠান ও অনলাইন সেবা
- বন্ধ চারশর বেশি সরকারি সেবার ওয়েবসাইট মাইগভ ডট বিডি
- নিরাপত্তা হালনাগাদে সাড়া নেই বহু প্রতিষ্ঠানের


সংগৃহীত ছবি
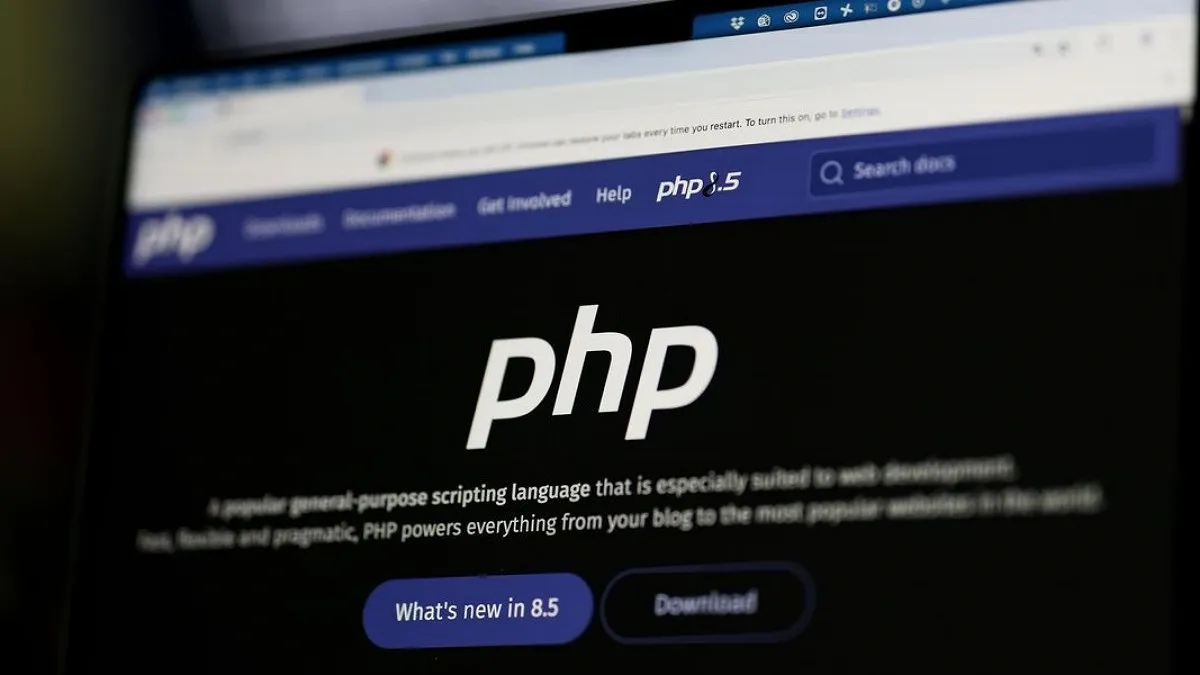
লাখ লাখ ওয়েবসাইটে ব্যবহৃত পিএইচপি প্রোগ্রামিং ভাষার দুটি মারাত্মক ত্রুটিতে বিশ্ব জুড়ে ছড়িয়ে পড়েছে নিরাপত্তা উদ্বেগ। যার প্রভাব পড়েছে দেশেও। সরকারি প্রতিষ্ঠানগুলো তুলনামূলক সুরক্ষিত থাকলেও বেসরকারি প্রতিষ্ঠান ও অনলাইন সেবায় রয়েছে বড় ঝুঁকির শঙ্কা।
যদিও পিএইচপির নিরাপত্তা ত্রুটির জেরে বিভিন্ন ব্যাংক ও আর্থিক প্রতিষ্ঠানের পর বন্ধ করে দেওয়া হয়েছে সরকারি সেবা দেওয়ার অনলাইন প্ল্যাটফর্ম মাইগভের ওয়েবসাইট (mygov.bd)। গত রবিবার রাত থেকে বন্ধ রাখা হয়েছে ওয়েবসাইটটি। সরকারি ওয়েবসাইট দেখভালের দায়িত্বে থাকা অ্যাসপায়ার টু ইনোভেটের (এটুআই) এক কর্মকর্তা গণমাধ্যমকে জানিয়েছেন, পিএইচপির সর্বশেষ নিরাপত্তাত্রুটি সমাধানে ওয়েবসাইটের সংস্করণ হালনাগাদ করতে হচ্ছে। যে কারণে বন্ধ রাখা হয়েছে মাইগভ। আজ মঙ্গলবারের মধ্যে ওয়েবসাইটটি চালুর আশাবাদের কথাও জানালেন ওই কর্মকর্তা।
সরকারি বিভিন্ন দপ্তরের নাগরিক সেবা অনলাইনে পাওয়া যায় মাইগভের মাধ্যমে। যার মধ্যে রয়েছে বিদেশগামী শিক্ষার্থী ও নাগরিকদের শিক্ষাগত সনদসহ বিভিন্ন সরকারি নথি সত্যায়নের ই-অ্যাপোস্টিল সেবা। এ ছাড়া বিভিন্ন মন্ত্রণালয়, বিভাগ ও স্থানীয় সরকার প্রতিষ্ঠানের ৪৪০টি সেবা যুক্ত এই প্ল্যাটফর্মে।
বিশেষজ্ঞরা বলছেন, ঝুঁকি এড়াতে নিয়মিত ‘প্যাচ আপডেট’ (নিরাপত্তা হালনাগাদ) একমাত্র সমাধান। কিন্তু সংশ্লিষ্ট দপ্তর থেকে দফায় দফায় অবহিতের পরও হালনাগাদে সাড়া দেয়নি বহু প্রতিষ্ঠান।
সাইবার হামলা ও হ্যাকিংয়ের ঝুঁকি এড়াতে গত ২১ অক্টোবর বাংলাদেশসহ বিশ্বের বহু সরকারি-বেসরকারি ওয়েবসাইট এবং অনলাইন সেবা সাময়িক বন্ধ রাখা হয়। নিরাপত্তাব্যবস্থা জোরদার করে বেশিরভাগ ওয়েবসাইট চালু হয়েছে এরই মধ্যে।
পিএইচপি প্রোগ্রামিং ভাষা ব্যবহার করে পরিচালনা করা হয় ওয়েবসাইটের বিভিন্ন অংশ। কোনো ব্যক্তি ওয়েবসাইটে প্রবেশ করলে তার সামনে তথ্য দেখানো, ব্যবহারকারীর দেওয়া তথ্যগ্রহণ, হিসাব করা কিংবা তথ্যভাণ্ডারের সঙ্গে যোগাযোগের মতো কাজের পেছনে কাজ করতে পারে এ ভাষা। সংবাদমাধ্যম, সরকারি দপ্তর, অনলাইন ব্যবসা, শিক্ষাপ্রতিষ্ঠান ও বিভিন্ন সেবামূলক প্রতিষ্ঠানের ওয়েবসাইটেও রয়েছে এর ব্যবহার। বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট চলে এ ভাষায়।
ত্রুটি দুটির সাধারণ নাম ‘পিএইচপি টু শেল’। একটি স্মৃতি-ব্যবস্থাপনার ত্রুটি, অন্যটি স্মৃতিতে মুছে ফেলা তথ্য আবার ব্যবহারের ভুল। এই ত্রুটির ফলে পাসওয়ার্ড ছাড়াই একজন হ্যাকার ওয়েবসাইটের সার্ভার নিজের নিয়ন্ত্রণে নিতে পারবে। আর সার্ভারের দখল নিয়ে হ্যাকার তথ্য চুরি করতে পারে, ক্ষতিকর সফটওয়্যার বসাতে পারে, ভবিষ্যতের জন্য গোপন দরজাও রেখে যেতে পারে।
পিএইচপির ইতিহাসে এটিকে বড় ধরনের নিরাপত্তা ঝুঁকি বলে আখ্যায়িত করেছেন সাইবার নিরাপত্তা বিশেষজ্ঞরা। তবে নিয়মিত আপটেড ও সঠিক নিরাপত্তাব্যবস্থা কার্যকর করা গেলে এই ঝুঁকি এড়ানো সম্ভব বলে তারা জানিয়েছেন।
সাইবার নিরাপত্তা সংস্থা উইজ জানিয়েছে, ৭০ শতাংশ ওয়েবসাইট পিএইচপি ব্যবহার করা মানেই সবগুলো সাইট ঝুঁকিতে, তা নয়।
পিএইচপি কর্তৃপক্ষ নিরাপত্তাত্রুটি সংশোধন করে নতুন সংস্করণ প্রকাশ করেছে গত ২১ অক্টোবর, যেখানে ৮ দশমিক ২ থেকে ৮ দশমিক ৫ শাখার জন্য প্যাচ (নিরাপত্তাব্যবস্থায় প্রয়োজনীয় হালনাগাদ করা) দেওয়া হয়েছে। পিএইচপি ফাউন্ডেশনের মতে, হালনাগাদ করাই একমাত্র পূর্ণাঙ্গ সমাধান। যেসব প্রতিষ্ঠান এসব সংস্করণের আগের ঝুঁকিপূর্ণ সংস্করণ ব্যবহার করছে, তাদের দ্রুত নিরাপদ সংস্করণে উন্নীতের পরামর্শ দেওয়া হয়েছে।
এটুআই প্রকল্পের আওতায় দেশের সরকারি ওয়েবসাইট তৈরি ও তত্ত্বাবধান করা হয়। কর্মকর্তারা জানিয়েছেন, তাদের পরিচালিত ন্যাশনাল পোর্টাল ফ্রেমওয়ার্কের আওতায় রয়েছে ৩৬ হাজার ৫০০টি ওয়েবসাইট, যেগুলো পিএইচপি প্রোগ্রামিং ভাষায় তৈরি নয়। ফলে পিএইচপির এই নিরাপত্তা ত্রুটির কারণে ওই ওয়েবসাইটগুলো সরাসরি ঝুঁকিতে পড়ার কথা নয়। তবে এর বাইরে বিভিন্ন সরকারি দপ্তর ও প্রতিষ্ঠান নিজস্ব উদ্যোগে তৈরি ওয়েবসাইটে পিএইচপির ব্যবহার রয়েছে।
এটুআইয়ের প্রকল্প পরিচালক মোহাম্মদ আনোয়ার উদ্দিন আগামীর সময়কে বললেন, ‘পিএইচপি সার্ভারের নিরাপত্তা ত্রুটি নিয়ে বিশ্ব জুড়ে সতর্কতা জারির পরপরই তাদের কারিগরি দল এটি নিয়ে কাজ করছে। এখন পর্যন্ত কোনো ওয়েবসাইট আক্রান্ত হয়নি। এটি নিয়ে আমরা সতর্ক।’
‘বেশিরভাগ সরকারি প্রতিষ্ঠানে পিএইচপি ব্যবহার হয়নি। সেগুলোতে প্রয়োজনীয় নিরাপত্তাব্যবস্থা থাকায় কোনো সমস্যা নেই। তবে এর বাইরেও কিছু সিস্টেমে পিএইচপির ব্যবহার রয়েছে, যেগুলো আপডেট করা হচ্ছে’— যোগ করেন তিনি।
অন্যদিকে, বেসরকারি খাতে ওয়েবসাইট ও বিভিন্ন ওয়েবভিত্তিক অ্যাপ্লিকেশন তৈরিতে রয়েছে পিএইচপির ব্যবহার। ফলে নিরাপত্তা ত্রুটির প্রভাব সরকারি ন্যাশনাল পোর্টালব্যবস্থার বাইরে থাকা বিভিন্ন প্রতিষ্ঠান ও অনলাইন সেবায় পড়ার আশঙ্কা রয়েছে।
পিএইচপির নিরাপত্তা ত্রুটির কারণে সাময়িকভাবে বন্ধ রাখা ওয়েবসাইটগুলোর বেশিরভাগই চালু হলেও সরকারি-বেসরকারি বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশনে নিরাপত্তাঝুঁকি শনাক্ত করেছে সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্ট।
গত রবিবার জরুরি এক সতর্কবার্তায় সংস্থাটি জানিয়েছে, তাদের সাইবার থ্রেট ইন্টেলিজেন্স (সিটিআই) ইউনিটের নিয়মিত নজরদারিতে সরকারি, জন খাত ও বেসরকারি বিভিন্ন প্রতিষ্ঠানের একাধিক ওয়েব অ্যাপ্লিকেশনে নিরাপত্তাঝুঁকি শনাক্ত হয়েছে। এসব অ্যাপ্লিকেশনে পিএইচপির পুরনো, সম্ভাব্য ঝুঁকিপূর্ণ কিংবা মেয়াদোত্তীর্ণ সংস্করণ ব্যবহার করা হচ্ছে।
এতে আরও বলা হয়, আগে অবহিত করার পরও সংশ্লিষ্ট বেশ কিছু প্রতিষ্ঠান নিরাপত্তা হালনাগাদ করেছে কি না, তা নিশ্চিত করেনি। কেউ কেউ এ বিষয়ে কোনো জবাবও দেয়নি। ফলে এসব ওয়েবসেবা সাইবার হামলা ও অননুমোদিত প্রবেশের উচ্চঝুঁকিতে থাকতে পারে।
সাইবার নিরাপত্তা বিশেষজ্ঞ তানভীর হাসান জোহা আগামীর সময়কে জানালেন, সরকারি প্রতিষ্ঠানে ‘রেগুলেটরি বডি’ থাকলেও বেসরকারি প্রতিষ্ঠানে তা না থাকায় এই ঝুঁকি তৈরি হয়েছে। এর আগে ই-কমার্স বা বিভিন্ন বাণিজ্যিক প্রতিষ্ঠানে সাধারণ মানুষের তথ্য ফাঁস হওয়ার নজির রয়েছে। ফলে এ ব্যাপারে এখনই সতর্ক হওয়া দরকার।
‘পিএইচপির এই নিরাপত্তাঝুঁকি মারাত্মক। কিন্তু যারা নিয়মিত প্যাচ আপডেট বা হালনাগাদ করবে তারা সুরক্ষিত। এই কাজটা করতে ৫-৮ ঘণ্টা সময় লাগে। তবে যাদের আগের প্যাচ আপডেট করা নেই, তাদের সময় আরও বেশি লাগবে। সাধারণত বছরে অন্তত দু-একবার অবশ্যই এটি করা উচিত। এজন্য ছুটি কিংবা অন্য কোনো অজুহাত দেখানোর কোনো সুযোগ নেই’— যোগ করলেন এই সাইবার নিরাপত্তা বিশেষজ্ঞ।
সরকারি ডিজিটাল ভূমিসেবা, এনবিআরসহ এ ধরনের গুরুত্বপূর্ণ প্রতিষ্ঠানের ক্ষেত্রে সর্বোচ্চ সতর্কতা অবলম্বনের পরামর্শ দিয়ে তানভীর হাসান জোহা বলছিলেন, ‘অবহেলা করলে যেকোনো সময় বিপত্তি ঘটতে পারে। তাতে জমির দলিল উল্টাপাল্টা, ট্যাক্সফাইলে বিশৃঙ্খলাসহ নানা জটিলতা তৈরির আশঙ্কা রয়েছে।’
তার ভাষায়, হালনাগাদ করার আগ পর্যন্ত অস্থায়ী সমাধান হিসেবে ফায়ারওয়াল দিয়ে ঝুঁকি কমানোর চেষ্টা করা যেতে পারে। কোনো সার্ভার হালনাগাদ করা সম্ভব না হলে সেটি সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখা উচিত।
রাউটার, স্টোরেজ যন্ত্র, ফায়ারওয়াল ও ভিপিএনের মতো যন্ত্রেও পিএইচপি থাকে। ছোট আইটি দল ও একক ডেভেলপাররা হালনাগাদে দেরি করতে পারেন। সবচেয়ে ঝুঁকিতে সস্তা হোস্টিংয়ে চলা পুরনো ওয়েবসাইটের ছোট ব্যবসা।
বিশেষজ্ঞরা বলছেন, ঝুঁকি এড়াতে প্রথম কাজ হলো কোনো প্রতিষ্ঠানের কোন কোন ওয়েবসাইট, সার্ভার ও সফটওয়্যারে পিএইচপি ব্যবহার করা হচ্ছে, তা শনাক্ত করা। অনেক সময় কোনো ওয়েবসাইটের মূল প্রযুক্তি হিসেবে পিএইচপি দৃশ্যমান না থাকলেও অন্য সফটওয়্যার বা সেবার ভেতরে এটি ব্যবহৃত হয়। তাই শুধু প্রধান ওয়েবসাইট পরীক্ষা করলেই চলবে না; সংশ্লিষ্ট সব ব্যবস্থা যাচাই করতে হবে।
দ্বিতীয়ত, নিরাপত্তা হালনাগাদ স্থাপন করে সংশ্লিষ্ট সার্ভার ও সফটওয়্যার আবার চালু করতে হবে। এরপর ব্যবস্থা ঠিকমতো কাজ করছে কি না এবং কোনো সন্দেহজনক কার্যক্রম ঘটেছে কি না, তা পরীক্ষা করা জরুরি। কোথাও অনুপ্রবেশের লক্ষণ পাওয়া গেলে শুধু সফটওয়্যার হালনাগাদ করাই যথেষ্ট নয়; আগে কোনো তথ্য চুরি হয়েছে কি না কিংবা সার্ভারে ক্ষতিকর পরিবর্তন আনা হয়েছে কি না, সেটিও তদন্ত করতে হবে।