ইউরোপের সুপারমার্কেটের ফ্রিজগুলো কেন হ্যাকারদের সহজ লক্ষ্যবস্তু

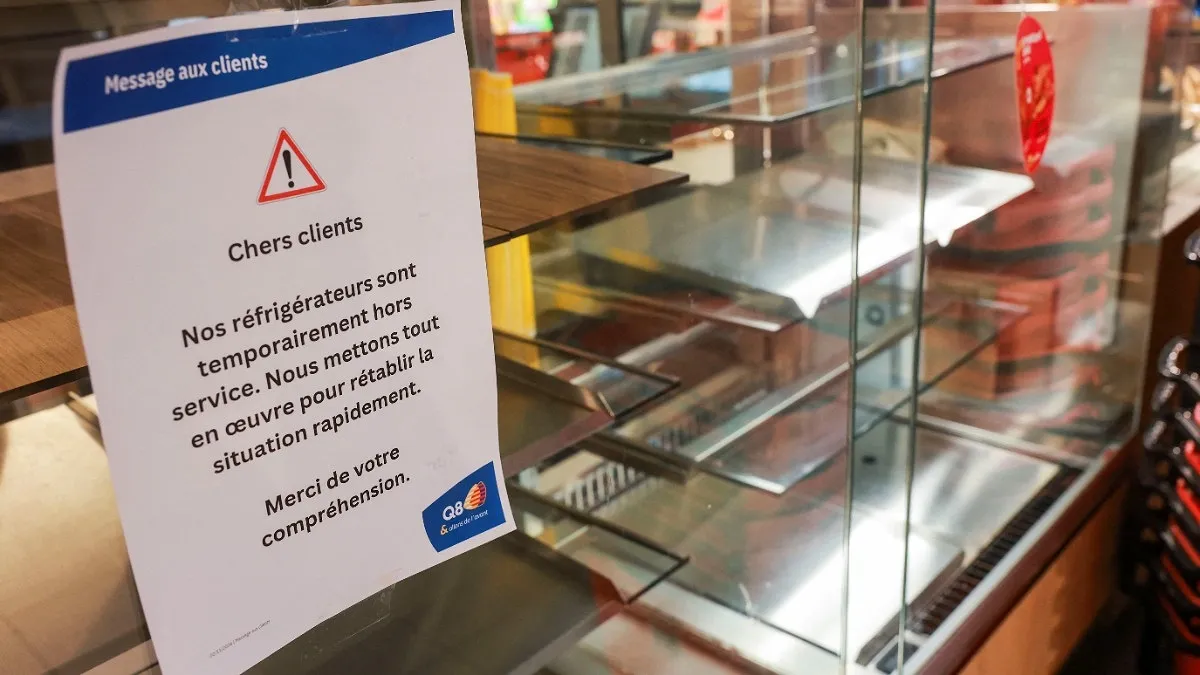
ছবি: রয়টার্স
ইউরোপের সুপারমার্কেটে এবার হ্যাকারদের নজর মানুষের খাবার সংরক্ষণের ফ্রিজে! সাইবার হামলা চালিয়ে ফ্রিজের তাপমাত্রা বাড়িয়ে দেওয়ায় নষ্ট হচ্ছে বিপুল পরিমাণ খাবার। মাত্র তিন সপ্তাহের মধ্যে দ্বিতীয়বারের মতো এমন হামলার শিকার হয়েছে একাধিক দেশের সুপারমার্কেট চেইন। কিন্তু কীভাবে ফ্রিজের মতো সাধারণ একটি ব্যবস্থাকে হ্যাক করে এমন বিপর্যয় ঘটানো সম্ভব হচ্ছে? এর পেছনে রয়েছে ইন্টারনেট-সংযুক্ত ডিভাইসের ভয়াবহ নিরাপত্তাঝুঁকি।
ইউরোপের বিভিন্ন সুপারমার্কেটে ফ্রিজের তাপমাত্রা বাড়িয়ে দেওয়া হ্যাকাররা হয়তো ইন্টারনেটে উন্মুক্ত এমন কিছু ব্যবস্থার মাধ্যমে প্রবেশের সুযোগ পেয়েছিল, যেগুলোতে কারখানা থেকে নির্ধারিত পাসওয়ার্ড পরিবর্তন করা হয়নি অথবা পুরনো সফটওয়্যার ব্যবহার করা হচ্ছিল। এক সাইবার নিরাপত্তা বিশেষজ্ঞ জানিয়েছেন এমনটাই।
তিন সপ্তাহের মধ্যে দ্বিতীয়বারের মতো সাইবার হামলার শিকার হয়েছে বিভিন্ন সুপারমার্কেট চেইনের ফ্রিজ নিয়ন্ত্রণব্যবস্থা। এর মধ্যে রয়েছে বেলজিয়ামের ক্যারিফোর ও ডেলহাইজ এবং সুইডেনের আইসিএ ও কুপ। হামলার কারণে নষ্ট হয়ে যাওয়া খাবার ফেলে দিতে বাধ্য হয়েছে খুচরা বিক্রেতারা। এতে খাদ্যনিরাপত্তা নিয়েও উদ্বেগ তৈরি হয়েছে। ফ্রান্সের তিনটি ব্লাড ব্যাংকেও হামলা হয়েছে।
হামলাকারীরা কীভাবে এসব ব্যবস্থায় প্রবেশের সুযোগ পেয়েছে, তা কর্তৃপক্ষ প্রকাশ্যে জানায়নি। হামলার সঙ্গে জড়িত কাউকেও শনাক্ত করা যায়নি।
বেলজিয়ামের ব্রুজেসে অবস্থিত হাউয়েস্ট ইউনিভার্সিটি অব অ্যাপ্লায়েড সায়েন্সেসের সাইবার থ্রি ল্যাবের গবেষক ও এথিক্যাল হ্যাকার লরেন্স সিঙ্গিয়ার বলেন, ইন্টারনেট-সংযুক্ত যেসব ব্যবস্থা দূর থেকে নিয়ন্ত্রণ করা যায়, সেগুলোতে প্রায়ই দুর্বল নিরাপত্তাব্যবস্থা থাকে।
সার্ভার ও সুপারমার্কেটের ফ্রিজ নিয়ন্ত্রণে ব্যবহৃত হতে পারে—এমন বিভিন্ন ব্যবস্থায় পরিপূর্ণ একটি গবেষণাগার থেকে তিনি বললেন, ‘এ ক্ষেত্রে মূল দুর্বলতা ছিল ডিভাইসগুলোকে সরাসরি পাবলিক ইন্টারনেটে যুক্ত রাখা। এগুলোর সেখানে থাকারই কথা নয়।’
তিনি বলেন, এ ধরনের ব্যবস্থায় একটি সাধারণ সমস্যা হলো, পরিচালকেরা প্রস্তুতকারকের নির্ধারণ করে দেওয়া ডিফল্ট পাসওয়ার্ড পরিবর্তন করেন না। আবার অনেক ব্যবস্থায় পুরনো সফটওয়্যার ব্যবহার করা হয়, যেগুলোর নিরাপত্তার দুর্বলতা আগে থেকেই জানা।
সিঙ্গিয়ার আরও বলেন, কৃত্রিম বুদ্ধিমত্তা এখন অপেশাদারদের জন্যও হ্যাকিং চালানো সহজ করে তুলছে।
সুপারমার্কেটগুলো মঙ্গলবার জানিয়েছে, হ্যাক হওয়া ফ্রিজগুলো তারা ইন্টারনেট থেকে বিচ্ছিন্ন করেছে। রেফ্রিজারেশন মনিটরিং সফটওয়্যার সরবরাহকারী প্রতিষ্ঠান ড্যানফসের নির্দেশনা অনুসারেই এ পদক্ষেপ নেওয়া হয়েছে। হামলার লক্ষ্যবস্তু হওয়া ব্যবস্থাগুলোর মধ্যে ড্যানফসের সিস্টেমও ছিল। প্রতিষ্ঠানটি জানিয়েছে, সমস্যা সমাধানে তারা গ্রাহকদের সঙ্গে কাজ করছে।
সিঙ্গিয়ার বলেন, খুচরা বিক্রেতাদের উচিত দোকানের ইন্টারফেসের সঙ্গে তাদের ব্যবস্থাগুলো কীভাবে যুক্ত, তা ভালোভাবে যাচাই করা এবং পাসওয়ার্ডের নিরাপত্তা জোরদার করা। পাশাপাশি ইন্টারনেটভিত্তিক ব্যবস্থা বাদ দিয়ে আরও নিরাপদ সিম কার্ডনির্ভর ব্যবস্থা ব্যবহারের বিষয়টিও বিবেচনা করা উচিত। সৌর প্যানেল ও গাড়ির চার্জারে এ ধরনের ব্যবস্থা ব্যবহার করা হয়।
তিনি বললেন, ‘এই হামলার পর আমরা ইন্টারনেটে প্রকাশ্যে উন্মুক্ত এমন ডিভাইসের সংখ্যা অনেক কমতে দেখেছি। কিন্তু পরিসংখ্যান দেখলে বোঝা যায়, এখনো বিপুলসংখ্যক শিল্পকারখানার ডিভাইস সবার জন্য উন্মুক্ত রয়েছে। অনেক ক্ষেত্রে আপনি নিজেই এমন ডিভাইসের অস্তিত্ব সম্পর্কেও জানেন না।’